PostgreSQL 19: получить существующую строку через INSERT В PostgreSQL 19 появился INSERT ... ON CONFLICT DO SELECT. Если конфликта уникальности нет, строка вставляется. При конфликте по указанному ключу PostgreSQL выбирает существующую строку, не изменяя её. RETURNING возвращает результат в обоих случаях. Получается атомарное «создать или получить» одним SQL-запросом, без отдельного чтения после конфликта. Для DO SELECT обязательны RETURNING и conflict_target, который указывает подходящий уникальный индекс или ограничение NOT DEFERRABLE. Exclusion constraints здесь не поддерживаются. Если добавить WHERE и условие не выполнится, конфликтующая строка не попадёт в результат. Без FOR найденная строка читается без блокировки строки. Можно явно выбрать FOR UPDATE, FOR NO KEY UPDATE, FOR SHARE или FOR KEY SHARE. Для DO SELECT нужны права INSERT и SELECT, а для варианта с блокировкой — ещё UPDATE хотя бы на один столбец. Сам запрос всё ещё может ждать конкурентную транзакцию при проверке уникальности. Синтаксис и примеры в документации PostgreSQL
«DevOps для ДевоПсов» собирает статьи и материалы об инфраструктуре и автоматизации. Для инженеров, которым интересны практики эксплуатации и облачные инструменты.
О канале
«DevOps для ДевоПсов» собирает статьи и материалы об инфраструктуре и автоматизации. Для инженеров, которым интересны практики эксплуатации и облачные инструменты. В публичной ленте доступны текстовые публикации, фотографии, ссылки. Описание составлено по профилю и доступным публикациям канала; проверка выполнена 28 октября 2026 года. [Открыть публичный предпросмотр Telegram](https://t.me/s/devo_pes).
Аудитория канала
Число подписчиков из публичного предпросмотра Telegram. Сохраняем реальные замеры при обновлении данных. Разрыв линии означает перерыв в замерах более трёх дней.
Изменение между первым и последним замером: -10
Замеры в таблице (13)
| Дата | Подписчиков |
|---|---|
| 28.10.26 | 3 190 |
| 30.10.26 | 3 190 |
| 01.11.26 | 3 190 |
| 03.11.26 | 3 190 |
| 05.11.26 | 3 190 |
| 07.11.26 | 3 190 |
| 09.11.26 | 3 190 |
| 11.11.26 | 3 180 |
| 13.11.26 | 3 180 |
| 15.11.26 | 3 180 |
| 17.11.26 | 3 180 |
| 19.11.26 | 3 180 |
| 21.11.26 | 3 180 |
Перед подпиской
- Доступ
- Публичный канал
- Язык публикаций
- Русский
- Формат
- текстовые публикации, фотографии, ссылки
- Кому подходит
- Для инженеров, которым интересны практики эксплуатации и облачные инструменты.
- Последняя известная публикация
- 21.11.2026, 18:18:01 МСК
- Проверка адреса
- Адрес Telegram ответил — 21.11.2026, 23:09:19 МСК. Успешный HTTP-ответ не подтверждает действительность приглашения.
- Предпросмотр Telegram
- Получен 21.11.2026, 22:30:21 МСК. Это не подтверждает действительность закрытого приглашения.
- Редакционная проверка сведений
- 28.10.2026
Принадлежность канала редакцией не подтверждена.
Как проверяются данные →История изменений
Сохраняется с момента подключения журнала. Смена адреса сама по себе не подтверждает сохранение владельца.
- — Доступность адреса: unknown → reachableИсточник: Фоновая HTTP-проверка адреса Telegram
Последние публикации
Обновляются раз в 2 дня
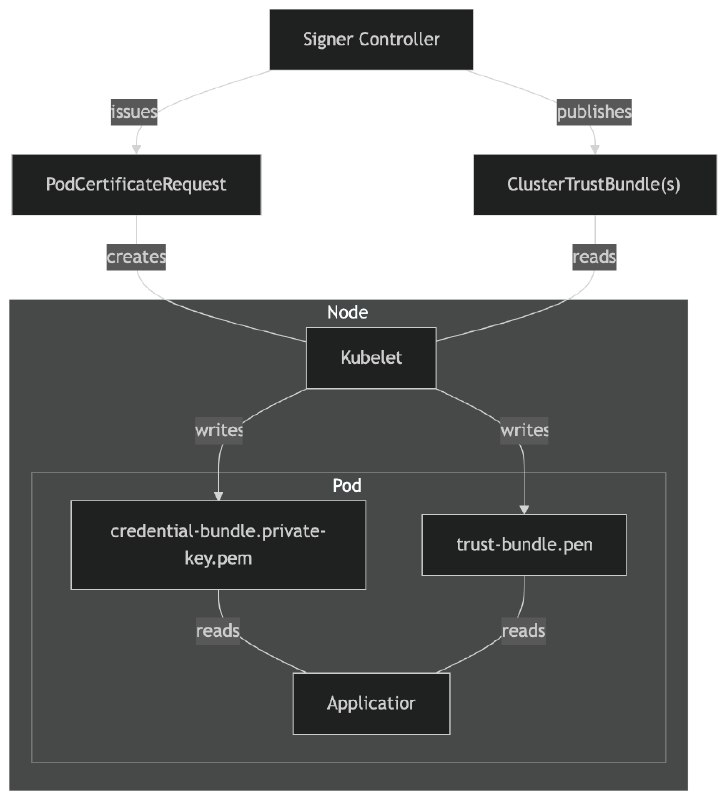
Pod получает сертификат X.509 через signer и projected volume В Kubernetes 1.37 Pod Certificates и ClusterTrustBundles перешли в Stable. Signer controller нужно установить отдельно. В Pod задают projected volume и signer name. Kubelet генерирует закрытый ключ и создаёт PodCertificateRequest. Signer controller решает, выдавать ли сертификат, и записывает цепочку в запрос. Затем kubelet помещает ключ и сертификат в файловую систему контейнера. Ключи и сертификаты ротируются автоматически. Приложение должно заметить обновление через inotify или polling и перечитать файлы. Для ClusterTrustBundle kubelet также обновляет trust bundle на диске, но приложение должно обновить свой набор доверенных сертификатов самостоятельно. Pod Certificates architecture and details